 阅读时间:9 分钟
 浏览量:8665次


ERP软件商可以通过多层次的安全措施、数据加密、权限管理、定期审计和培训员工来保证客户信息的安全。在这些方法中,多层次的安全措施尤为重要。这意味着ERP软件商需要在软件设计、开发、部署和维护的每一个阶段都要考虑安全问题。例如,在设计阶段,软件商可以采用安全编码标准,确保代码不易被攻击。在开发阶段,可以进行严格的代码审查和测试,以发现并修复潜在的漏洞。在部署阶段,采用防火墙和入侵检测系统来保护服务器和网络。在维护阶段,定期更新和补丁管理确保系统始终处于最新和最安全的状态。
一、多层次的安全措施
多层次的安全措施是确保客户信息安全的基础。它包括从物理安全到网络安全,再到应用安全的全面保护。首先,物理安全包括数据中心的访问控制和监控。只有授权人员才能进入数据中心,并且所有进出都需要记录和监控。其次,网络安全包括防火墙、入侵检测系统(IDS)和入侵防御系统(IPS)的使用。这些工具可以实时监控网络流量,检测并阻止潜在的威胁。应用安全则涉及到安全编码、漏洞扫描和定期的安全测试。通过多层次的安全措施,ERP软件商可以最大限度地减少客户信息泄露的风险。
二、数据加密
数据加密是保护客户信息的另一重要手段。加密可以分为传输加密和存储加密两种方式。传输加密是指在数据从一个点传输到另一个点的过程中,对其进行加密,以防止中间人攻击。例如,使用HTTPS协议可以确保数据在传输过程中被加密。存储加密是指对存储在数据库或文件系统中的数据进行加密,以防止未经授权的访问。AES(高级加密标准)和RSA(公钥加密算法)是两种常用的加密算法。通过数据加密,即使黑客获得了数据,也无法解读其中的内容,从而保护客户信息的安全。
三、权限管理
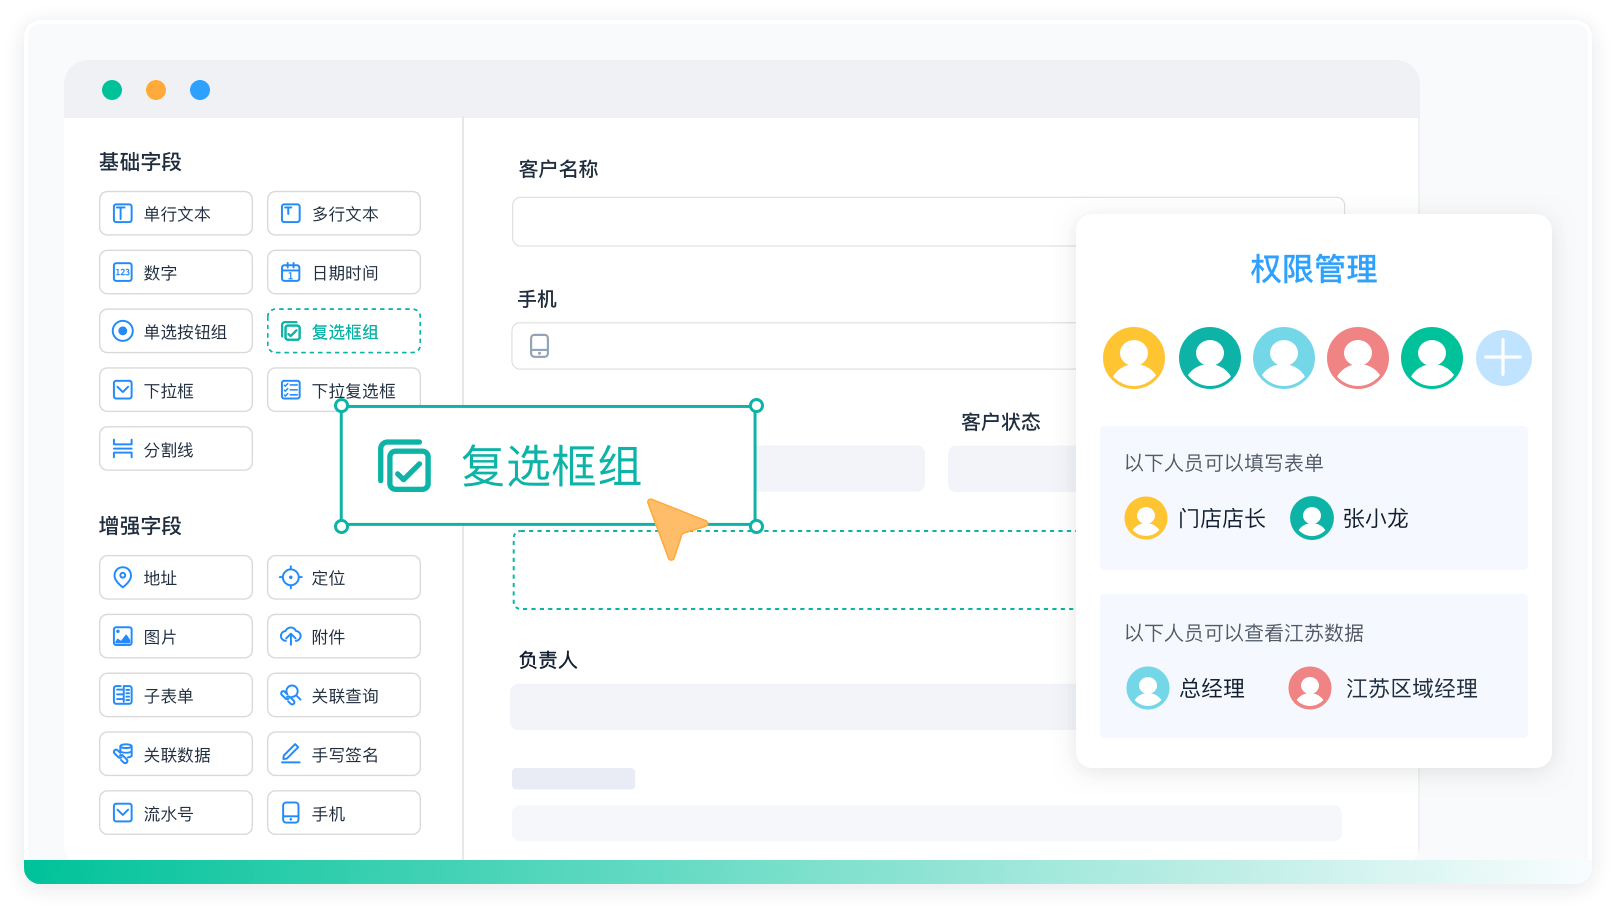
权限管理是指对不同用户的访问权限进行严格控制,以确保只有授权人员才能访问特定的信息。ERP系统通常会根据用户的角色和职责分配不同的访问权限。例如,财务人员可以访问财务数据,但不能访问人力资源数据;而人力资源人员可以访问员工信息,但不能访问销售数据。通过权限管理,可以有效地防止内部人员的恶意行为和未经授权的访问。此外,权限管理还应包括定期审查和更新权限,确保只有当前需要访问信息的人员才具有相应的权限。
四、定期审计
定期审计是确保客户信息安全的一个重要手段。审计包括对系统日志、访问记录和操作记录的定期检查,以发现和修复潜在的安全漏洞。通过审计,可以及时发现异常行为和安全事件,并采取相应的措施进行处理。例如,如果发现某个用户频繁尝试访问未授权的数据,审计系统可以自动生成警报并通知安全团队进行调查。此外,审计还可以帮助ERP软件商评估和改进现有的安全措施,确保系统始终处于最佳的安全状态。
五、培训员工
员工培训是确保客户信息安全的关键环节之一。ERP软件商应定期对员工进行安全培训,提高他们的安全意识和技能。例如,培训内容可以包括如何识别和防范网络钓鱼攻击、如何设置强密码、如何正确处理客户信息等。通过培训,员工可以掌握基本的安全知识和技能,从而减少人为错误和内部威胁。此外,ERP软件商还应制定和实施安全政策和流程,确保所有员工都能按照规定操作,进一步提高客户信息的安全性。
六、简道云的应用
简道云作为一种高效的工具,能够帮助ERP软件商更好地管理和保护客户信息。简道云提供了多种安全功能,如数据加密、权限管理和审计功能,帮助企业构建全面的安全体系。通过简道云,ERP软件商可以实现数据的安全存储和传输,确保客户信息不被泄露。同时,简道云还提供了灵活的权限管理功能,帮助企业根据需要分配和管理用户的访问权限。此外,简道云的审计功能可以帮助企业定期检查系统日志和访问记录,及时发现和处理安全事件。通过使用简道云,ERP软件商可以更好地保护客户信息,提高系统的安全性和可靠性。
简道云官网: https://s.fanruan.com/lxuj6;
七、应急响应机制
建立应急响应机制是确保客户信息安全的重要环节之一。应急响应机制包括制定应急预案、组建应急响应团队和定期进行应急演练等内容。应急预案应详细描述在发生安全事件时的处理流程和步骤,包括如何快速隔离受感染的系统、如何恢复数据和如何通知受影响的客户。应急响应团队应由经验丰富的安全专家组成,负责在安全事件发生时快速响应和处理。定期进行应急演练可以帮助团队熟悉应急预案,提高应对安全事件的能力。通过建立完善的应急响应机制,ERP软件商可以在发生安全事件时迅速采取措施,最大限度地减少对客户信息的影响。
八、合作与共享
ERP软件商可以通过与其他企业和组织的合作与共享来提高客户信息的安全性。例如,参与行业安全联盟和共享威胁情报,可以帮助企业及时了解最新的安全威胁和防护措施。此外,ERP软件商还可以与安全厂商合作,采用最新的安全技术和解决方案,进一步提高系统的安全性。通过合作与共享,ERP软件商可以获取更多的安全资源和信息,提高自身的安全能力,从而更好地保护客户信息。
九、用户教育
用户教育是确保客户信息安全的一个重要方面。ERP软件商应通过各种方式向用户传授安全知识和技能,提高他们的安全意识。例如,可以通过在线培训、视频教程和安全指南等方式,向用户介绍如何设置强密码、如何识别网络钓鱼攻击和如何保护个人信息等内容。通过用户教育,可以帮助用户了解和掌握基本的安全知识和技能,减少人为错误和安全风险,从而更好地保护客户信息。
十、定期更新和维护
定期更新和维护是确保客户信息安全的重要措施之一。ERP软件商应定期发布系统更新和安全补丁,修复已知的漏洞和安全问题。此外,定期进行系统维护和性能优化,可以提高系统的稳定性和安全性。通过定期更新和维护,ERP软件商可以确保系统始终处于最新和最安全的状态,减少客户信息泄露的风险。
十一、监控和日志记录
监控和日志记录是确保客户信息安全的一个重要手段。ERP软件商应通过监控系统和日志记录,实时监控系统的运行状态和用户的操作行为。例如,可以通过监控系统实时检测和阻止异常行为和安全事件,通过日志记录保存所有的操作记录和访问记录。通过监控和日志记录,ERP软件商可以及时发现和处理安全事件,提高系统的安全性和可靠性。
十二、采用零信任架构
零信任架构是一种新的安全模型,强调对所有用户和设备都不予信任,必须经过严格的验证和授权才能访问系统资源。ERP软件商可以采用零信任架构,通过多因素认证、微分段和持续监控等手段,确保只有经过验证和授权的用户和设备才能访问客户信息。例如,多因素认证可以要求用户在登录系统时提供多个验证因素,如密码、短信验证码和生物识别信息等。通过零信任架构,ERP软件商可以有效地防止未经授权的访问,提高客户信息的安全性。
通过以上多种措施,ERP软件商可以构建全面的安全体系,有效地保护客户信息的安全。简道云作为一种高效的工具,可以帮助ERP软件商更好地实现这些安全措施,提高系统的安全性和可靠性。简道云官网: https://s.fanruan.com/lxuj6;。
相关问答FAQs:
如何确保客户信息的安全性?
在当今数字化时代,客户信息的安全性至关重要。ERP软件商通常采取多种措施来保护客户数据。首先,数据加密是保护敏感信息的关键技术。在数据传输和存储过程中,使用先进的加密算法可以确保信息不被未授权访问。此外,ERP系统会实施严格的访问控制,只允许授权用户访问特定的数据,以降低内部泄露的风险。同时,定期的安全审计和漏洞扫描可以帮助识别和修复潜在的安全隐患,确保系统的安全性。
ERP系统如何进行数据备份与恢复?
为了保障客户信息的安全性,ERP软件商必须建立有效的数据备份与恢复机制。通常,ERP系统会定期自动备份数据,这样即使发生数据丢失或损坏,也可以快速恢复到最近的状态。这种备份可以存储在云端或本地服务器上,确保在不同情况下都能找到可用的备份。此外,ERP商会进行灾难恢复演练,确保在突发事件发生时,能够迅速恢复业务运营,最大限度地减少客户信息的损失。
ERP软件商如何遵循数据保护法规?
遵循数据保护法规是ERP软件商维护客户信息安全的重要一环。许多国家和地区都有针对数据隐私的法律,如欧洲的GDPR和美国的CCPA等。ERP商在设计和开发软件时,必须考虑这些法律的要求,包括数据收集、存储、处理和共享的透明性。为了确保合规,软件商会定期更新隐私政策,并对员工进行数据保护培训,提升其对法规的认识和遵守。此外,企业还需建立数据处理协议,与客户明确双方的责任和义务,确保在数据处理过程中不违反相关法律法规。
在如今竞争激烈的市场环境中,企业管理系统的选择对企业的运营效率和数据安全至关重要。为了帮助企业更好地管理资源和提高决策效率,许多ERP软件商提供了多样化的解决方案。通过先进的技术和安全措施,客户能够放心使用这些系统,确保其信息安全。
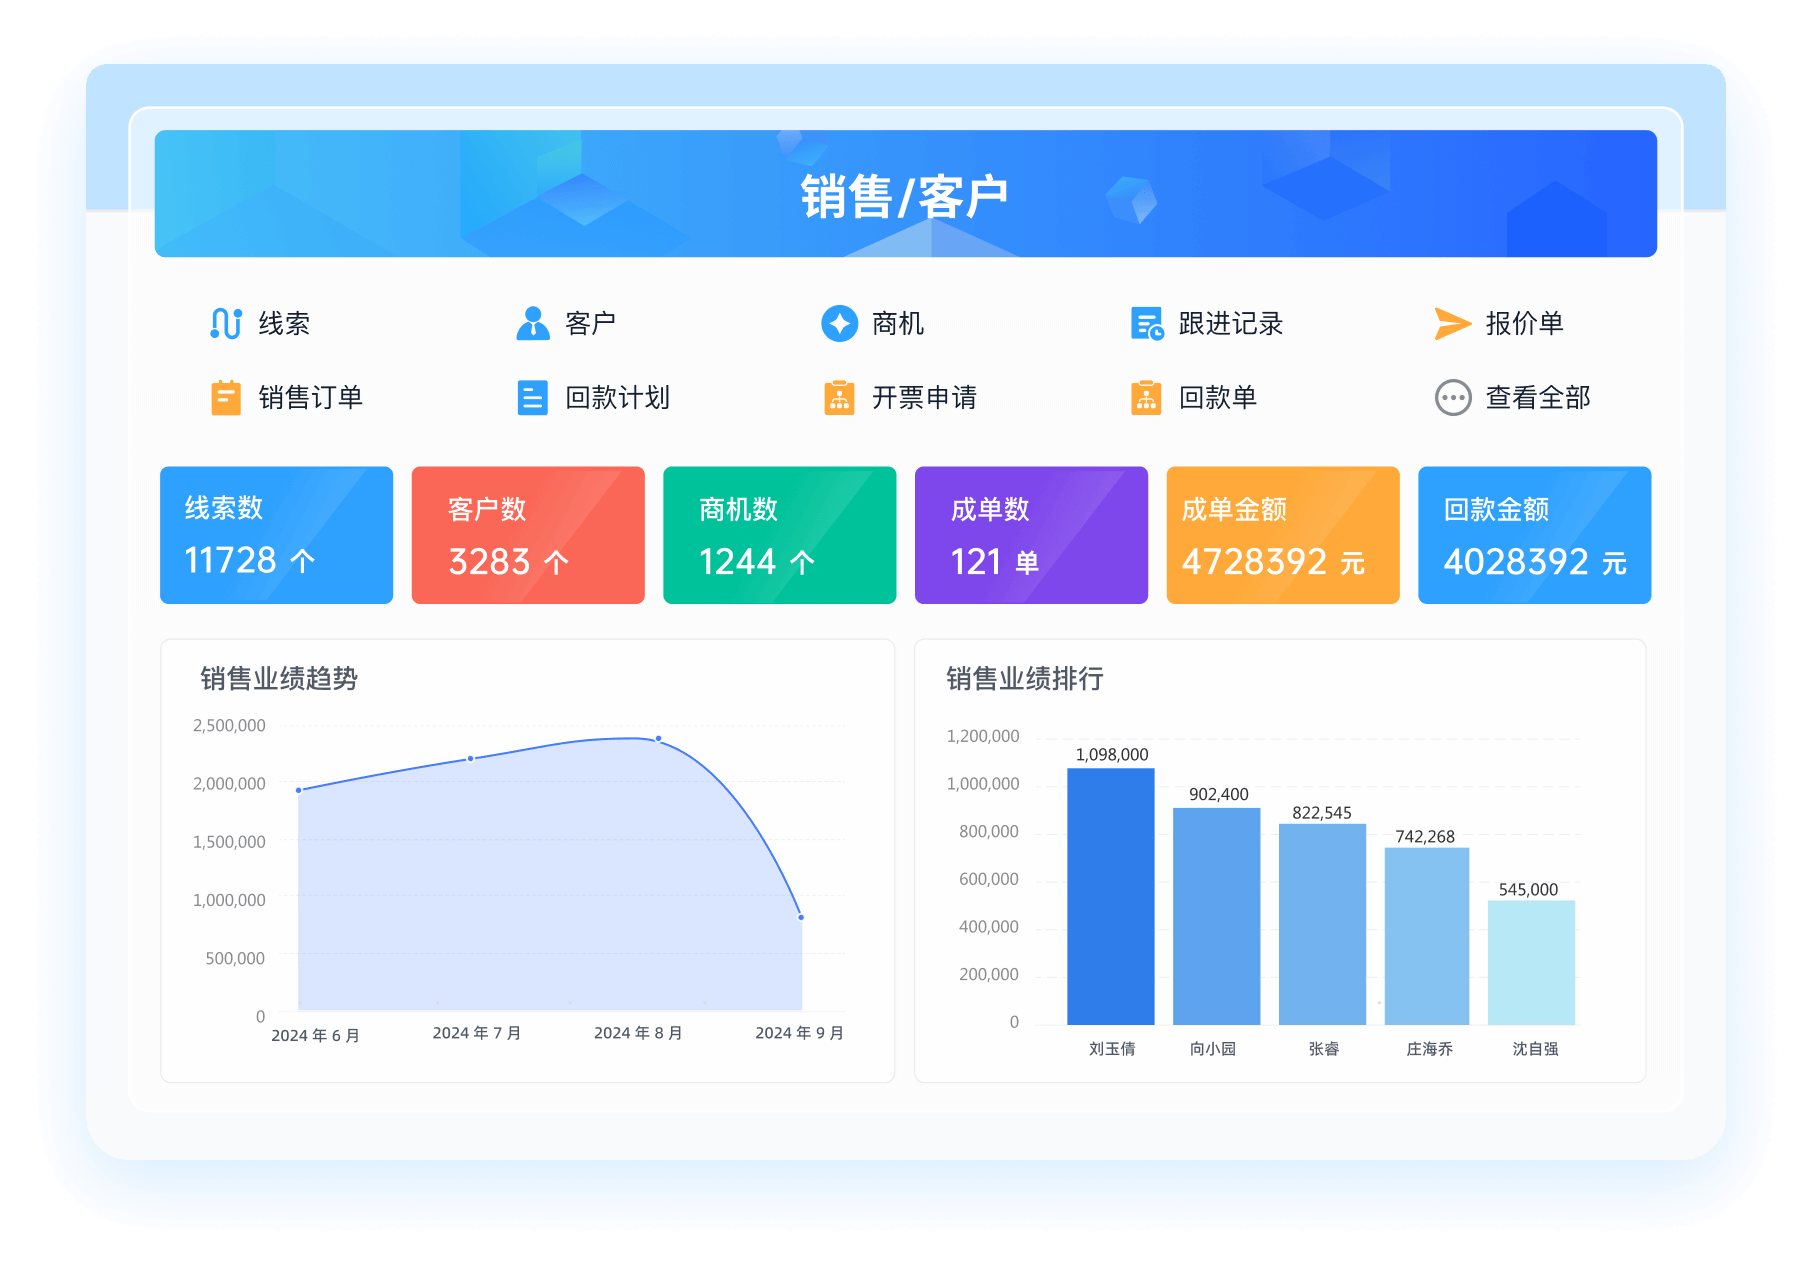
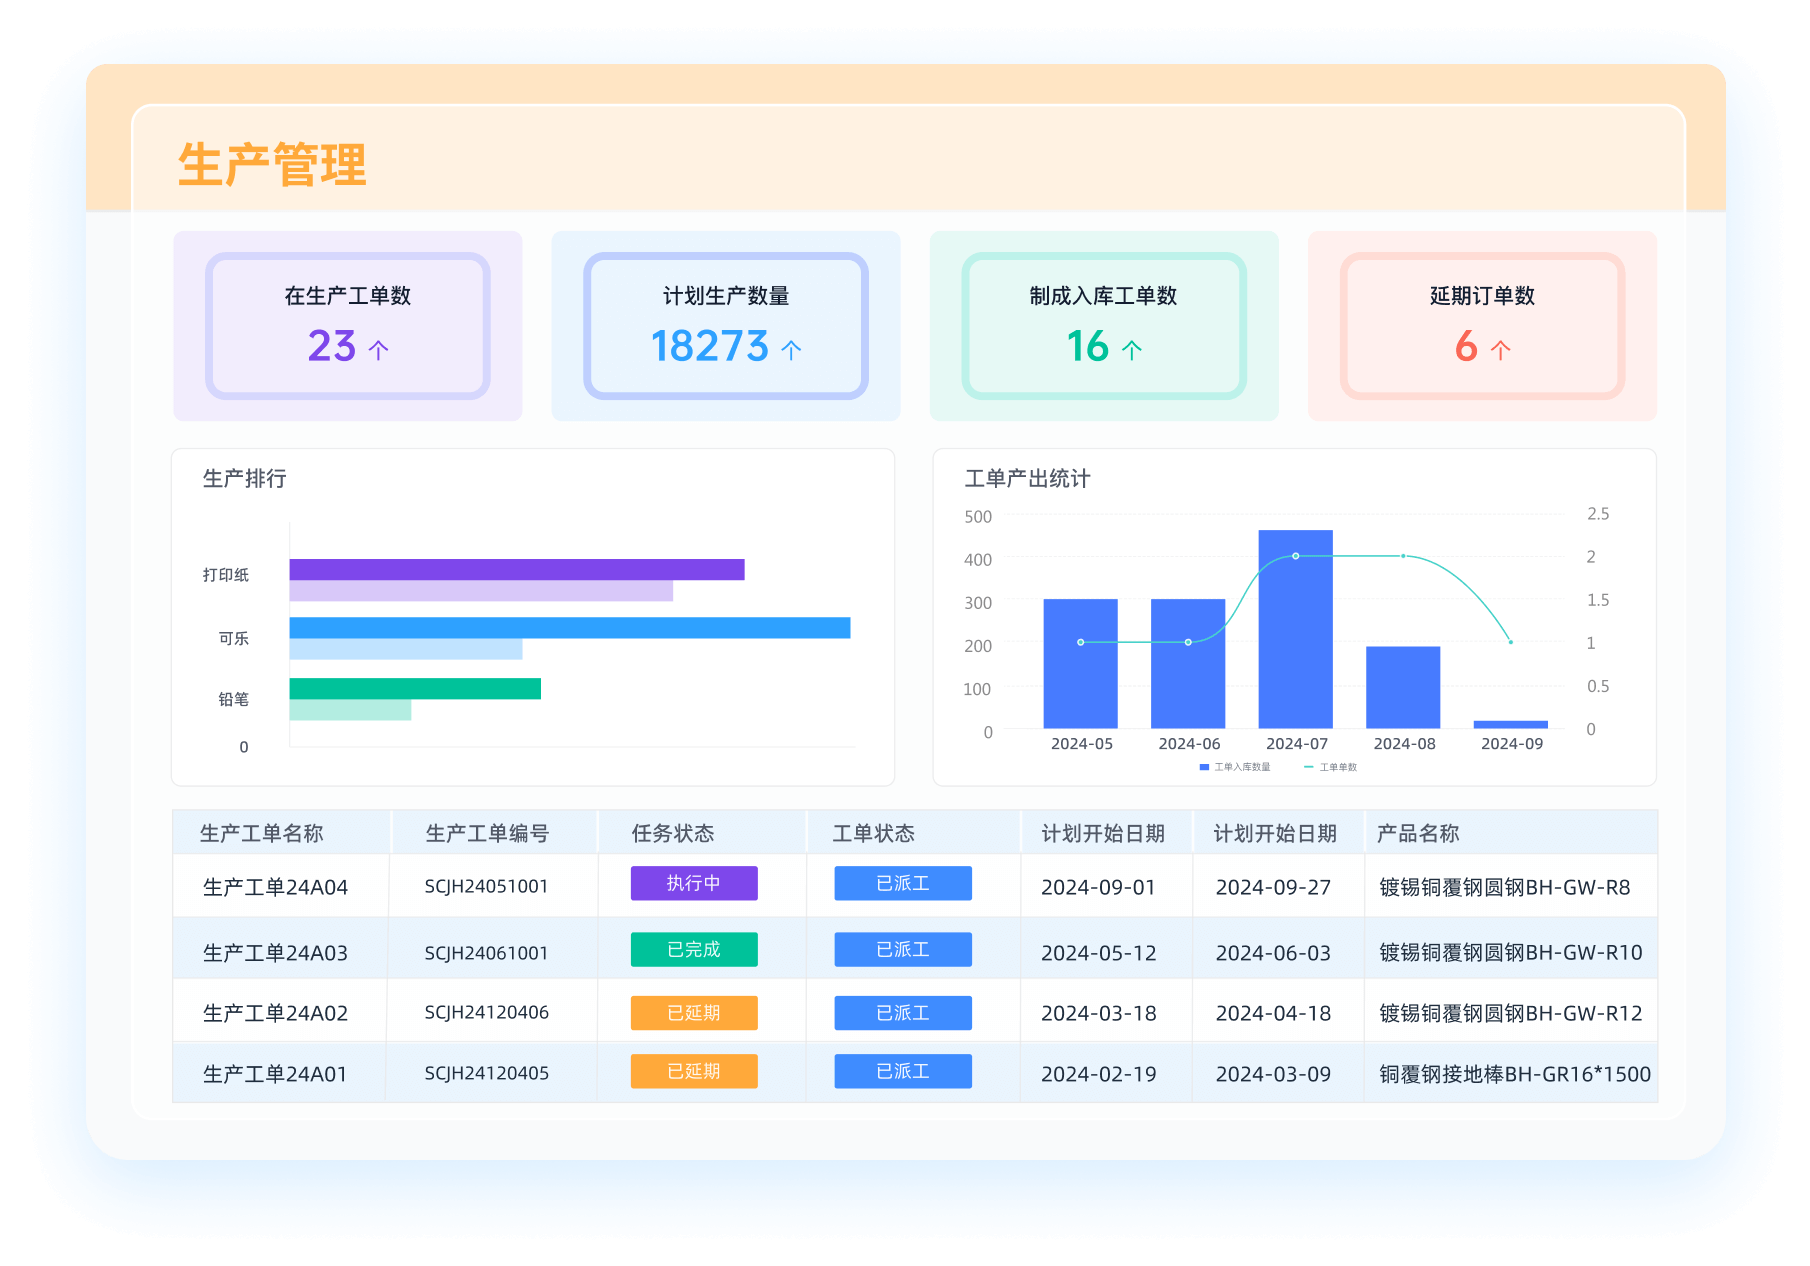
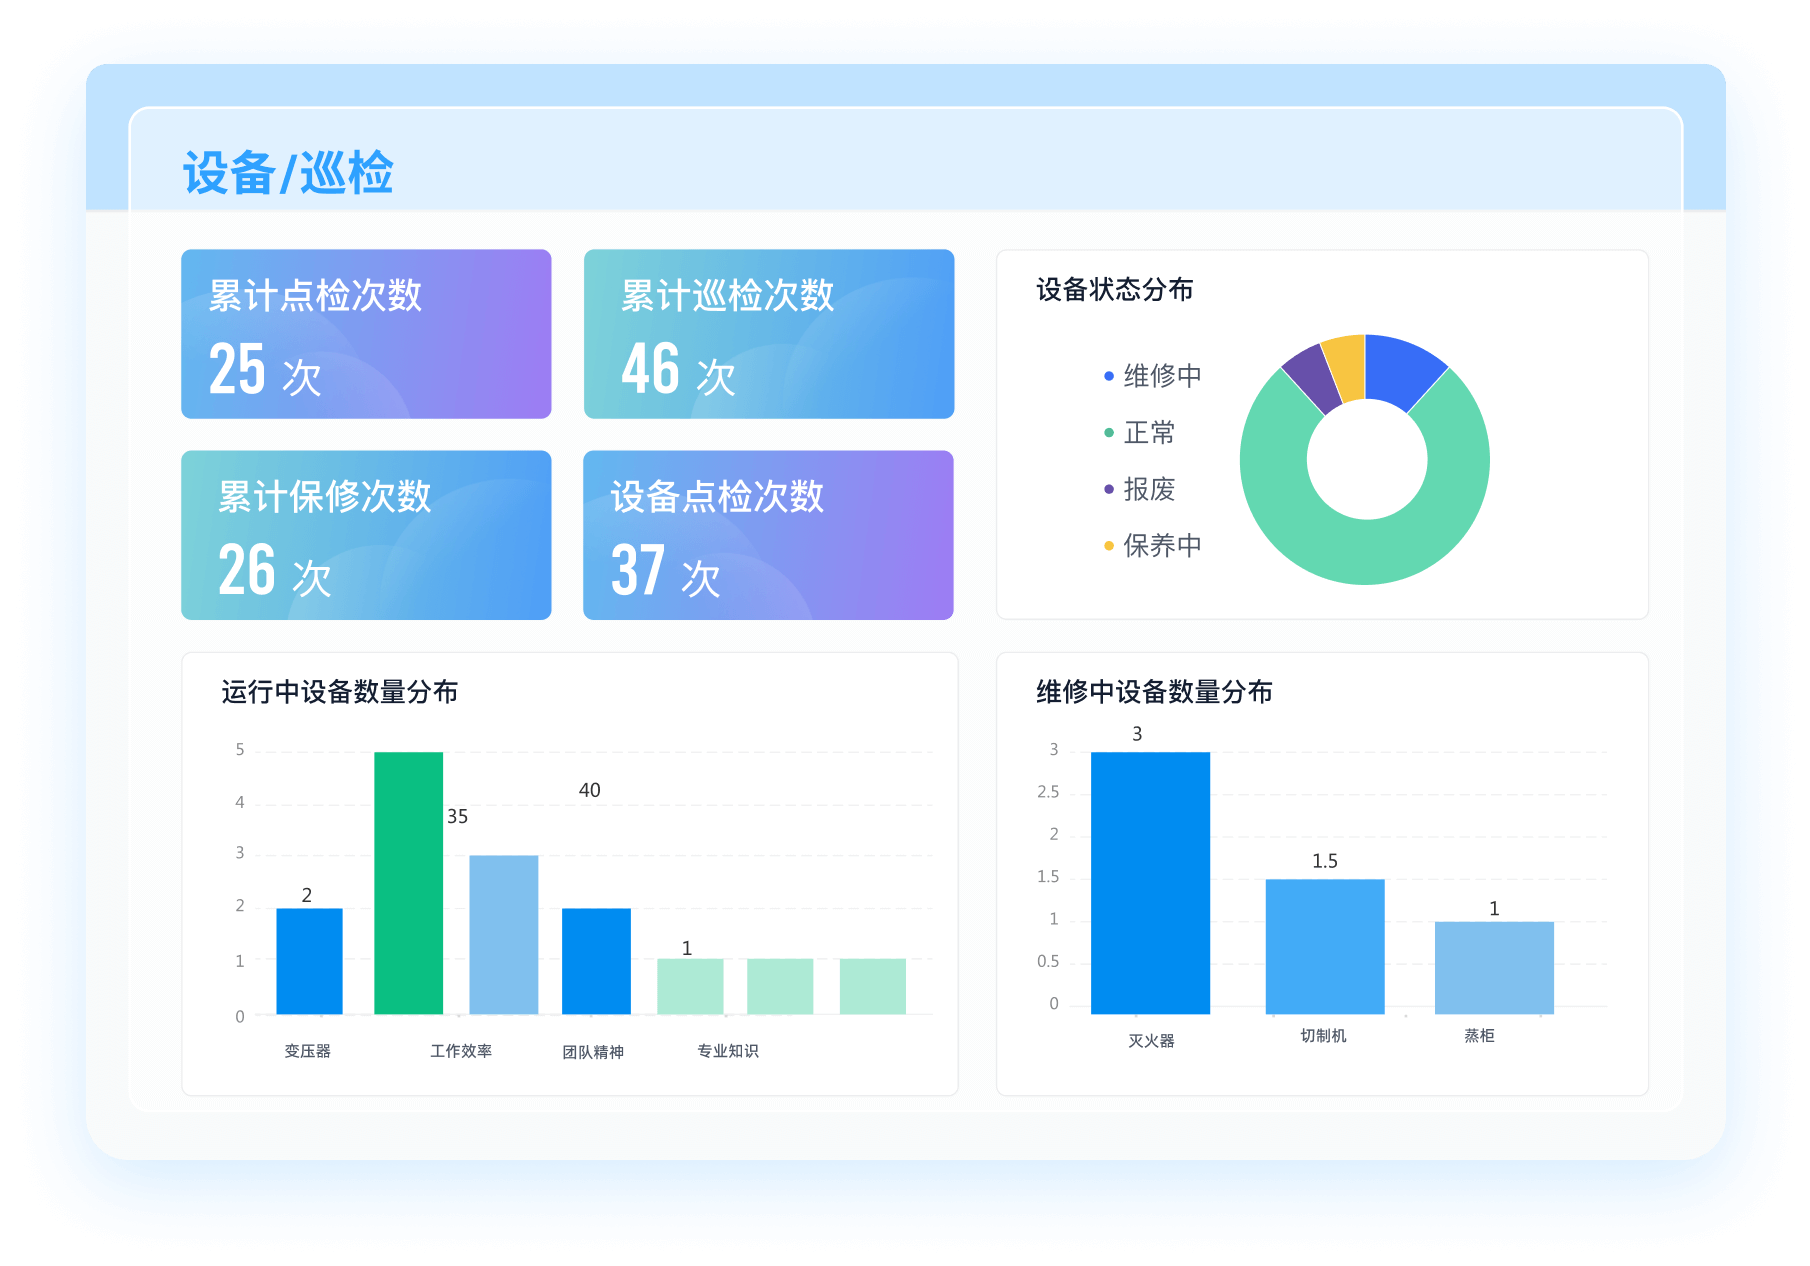
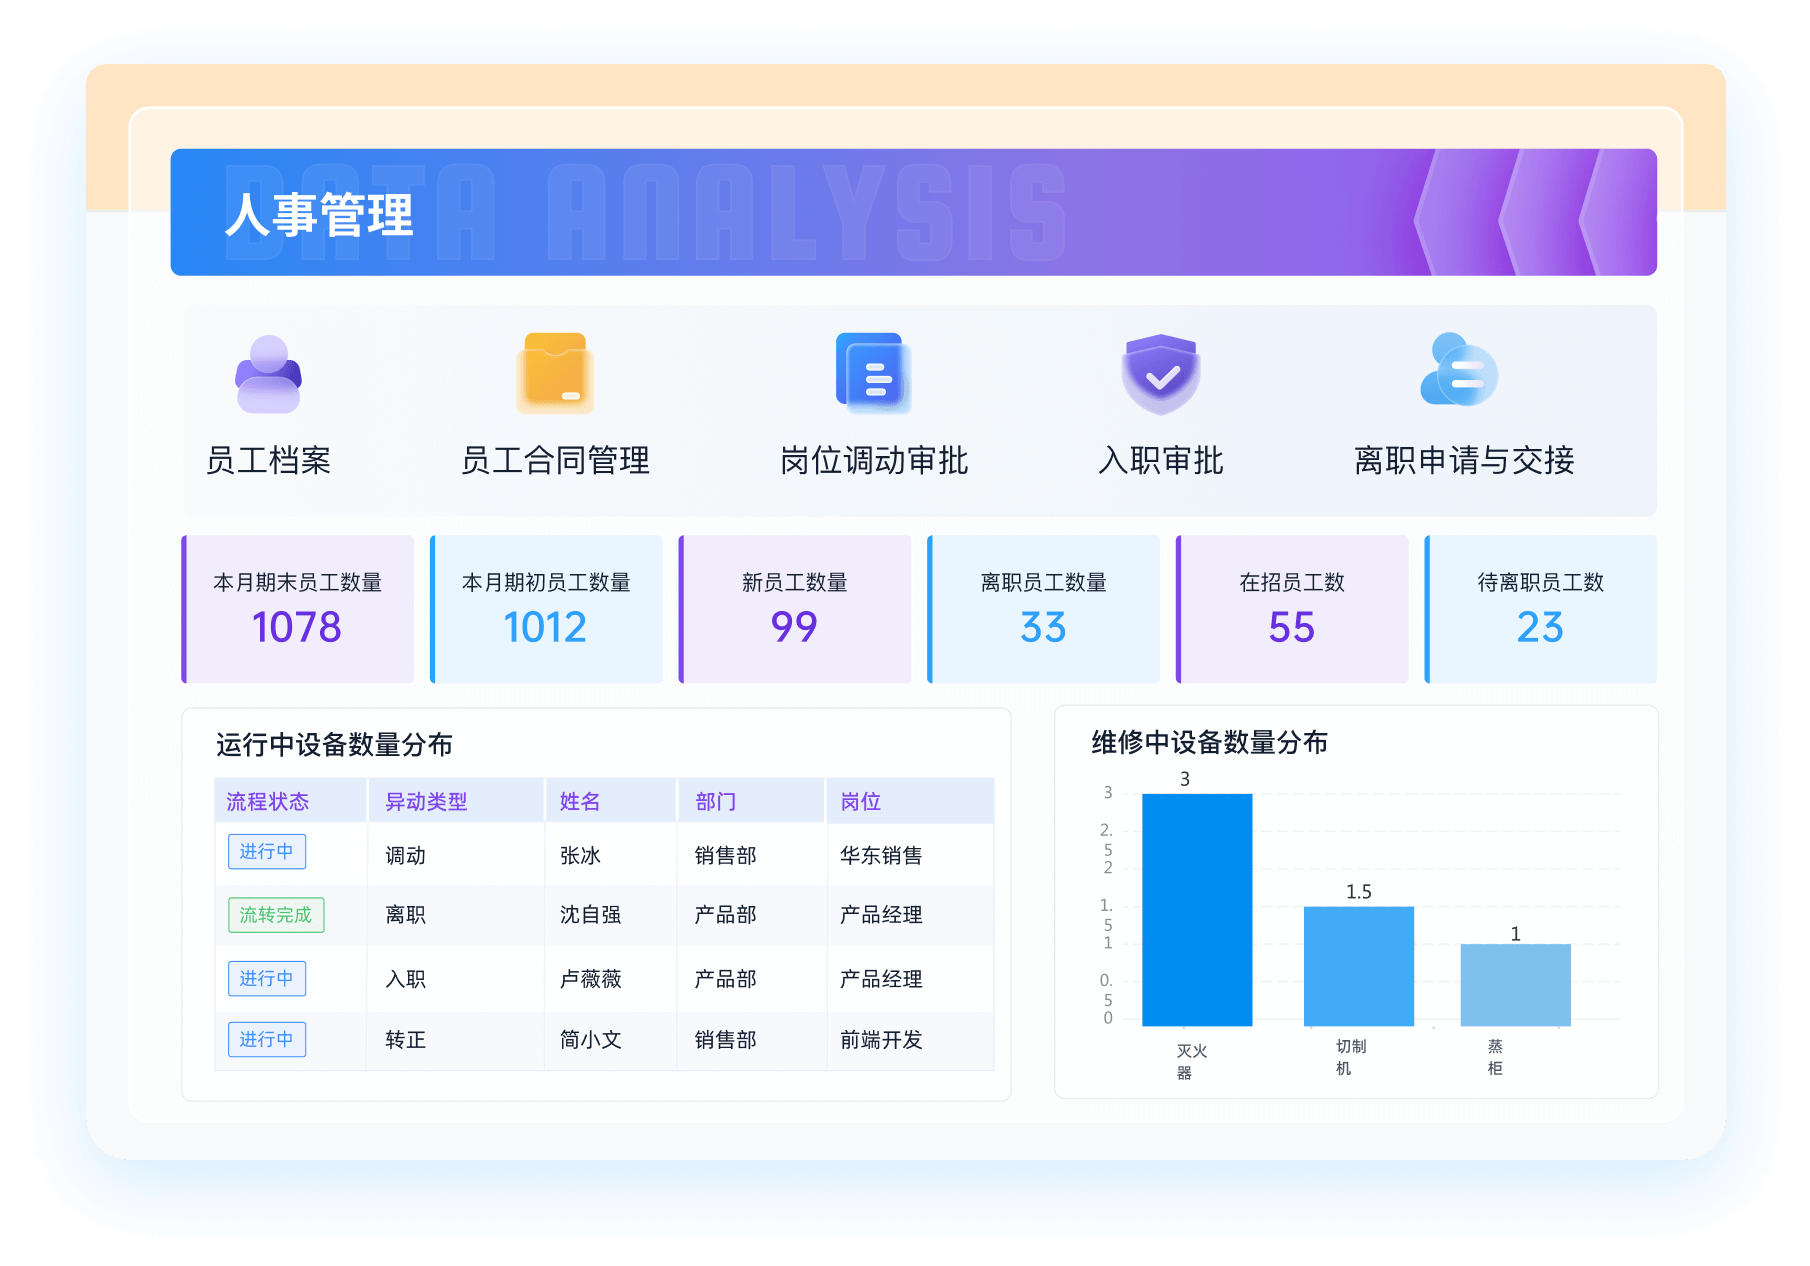
推荐100+企业管理系统模板免费使用>>>无需下载,在线安装:
地址: https://s.fanruan.com/7wtn5;













 《零代码开发知识图谱》
 《零代码
新动能》案例集
 《企业零代码系统搭建指南》