 阅读时间:9 分钟
 浏览量:5687次


ERP软件的安全性取决于多方面因素,包括数据加密、用户权限管理、定期安全审计、软件更新和补丁管理、以及第三方安全认证等。 数据加密是ERP软件安全的核心,通过加密技术保护数据在传输和存储过程中的机密性。加密不仅确保了数据不被未授权的人员访问,还能在数据泄露的情况下使信息难以被破解。例如,先进的加密算法如AES(高级加密标准)和SSL/TLS(传输层安全协议)可以为ERP软件提供坚实的安全保障。以下将从多个方面详细探讨ERP软件的安全性。
一、数据加密
数据加密在ERP软件中扮演着至关重要的角色。它通过将数据转换为不可读的形式,防止未经授权的用户访问敏感信息。ERP系统应采用高级加密标准(AES)和传输层安全(TLS)协议来保护数据。AES是一种对称加密算法,具有高效和安全的特点,被广泛应用于数据加密领域。TLS则用于保护数据在传输过程中的安全,确保数据在客户端和服务器之间传输时不被窃听或篡改。
二、用户权限管理
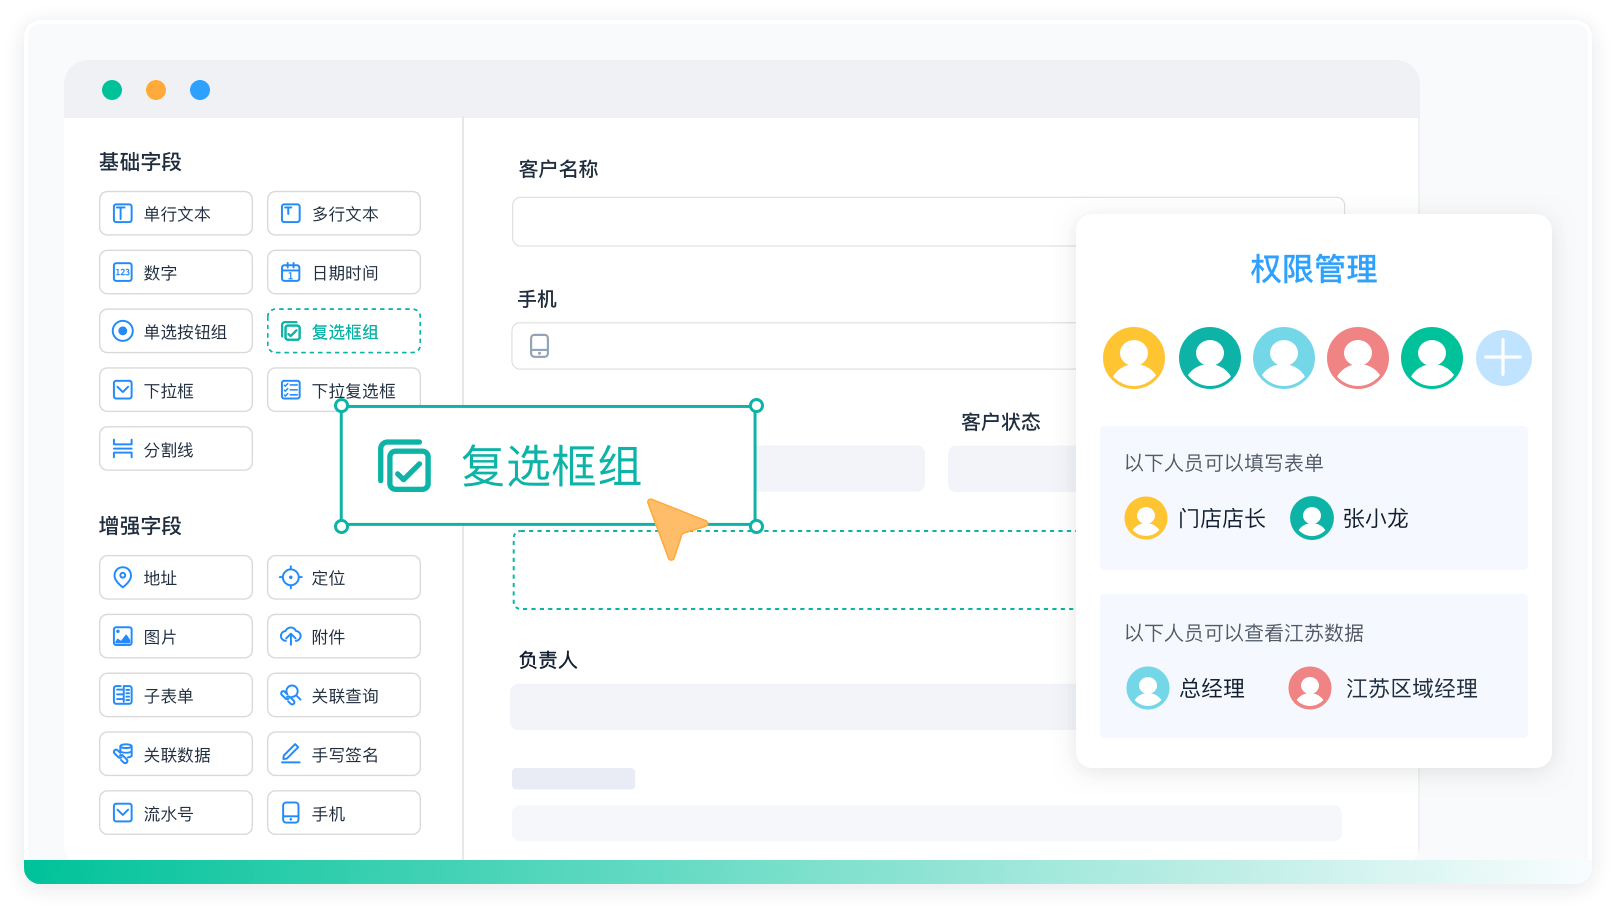
用户权限管理是ERP系统安全的另一关键点。通过严格的用户权限管理,确保只有经过授权的用户才能访问特定数据和功能。这包括设置不同级别的用户权限,限制用户只能访问与其职责相关的信息和功能。ERP系统应支持细粒度的权限管理,能够根据组织的需求灵活配置权限。为了进一步增强安全性,系统还应具备多因素身份验证(MFA)功能,要求用户在登录时提供多个验证因素,例如密码和动态验证码。
三、定期安全审计
定期安全审计有助于发现和修复ERP系统中的安全漏洞。安全审计应包括对系统日志的分析、权限配置的检查、以及安全策略的评估。通过定期审计,可以及时发现未授权的访问尝试和潜在的安全风险,并采取相应的措施进行修复。审计报告应详细记录审计过程和发现的问题,为后续的安全改进提供依据。此外,外部安全评估机构的独立审计也有助于提高系统的安全性。
四、软件更新和补丁管理
软件更新和补丁管理是保持ERP系统安全的关键。定期更新软件和应用最新的安全补丁,可以修复已知的安全漏洞,防止黑客利用这些漏洞进行攻击。ERP供应商通常会发布更新和补丁来修复安全问题,用户应及时安装这些更新。为了确保更新过程的顺利进行,建议在安装更新前进行测试,确保不会对系统的正常运行造成影响。自动化的补丁管理工具可以简化更新过程,提高补丁管理的效率。
五、第三方安全认证
第三方安全认证是ERP系统安全性的有力保障。通过获得权威机构的安全认证,ERP系统可以证明其符合国际安全标准和最佳实践。常见的安全认证包括ISO 27001(信息安全管理体系认证)和SOC 2(服务组织控制报告)。这些认证要求ERP供应商建立和维护严格的信息安全管理体系,确保系统的安全性和可靠性。通过第三方安全认证,用户可以对ERP系统的安全性有更高的信任度。
六、员工安全培训
员工是ERP系统安全的重要环节。通过定期的安全培训,提高员工的安全意识和技能,可以有效防止人为因素导致的安全问题。培训内容应包括密码管理、社交工程攻击防范、数据泄露应对等。员工应了解ERP系统的安全政策和操作规范,掌握基本的安全技能,如识别钓鱼邮件和设置强密码。培训应结合实际案例,使员工能够在实际工作中应用所学的安全知识。
七、物理安全措施
物理安全措施也是ERP系统安全不可忽视的一部分。通过加强数据中心和服务器的物理安全,防止未经授权的人员接触硬件设备。这包括安装监控摄像头、设置门禁系统、以及限制人员进入数据中心的权限。服务器应放置在受控环境中,防止因自然灾害或人为破坏导致的数据丢失和系统中断。定期检查和维护物理安全设施,确保其正常运行。
八、网络安全防护
网络安全防护是ERP系统安全的重要组成部分。通过部署防火墙、入侵检测系统(IDS)和入侵防御系统(IPS),可以有效防止网络攻击。防火墙可以过滤网络流量,阻止未经授权的访问。IDS和IPS则能够实时监控网络活动,检测和阻止潜在的攻击行为。为了增强网络安全,还可以使用虚拟专用网络(VPN),加密远程访问的数据传输,确保远程用户能够安全地访问ERP系统。
九、数据备份与恢复
数据备份与恢复是应对数据丢失和系统故障的重要手段。定期备份ERP系统的数据,确保在发生数据丢失或系统故障时能够快速恢复。备份应包括完整备份和增量备份,存储在不同的物理位置,以防止因单点故障导致的备份丢失。制定详细的数据恢复计划,定期进行恢复演练,确保在紧急情况下能够快速恢复系统和数据。
十、使用简道云等安全ERP平台
选择安全可靠的ERP平台是保障系统安全的重要因素。简道云作为一款专业的ERP平台,具备强大的安全功能和第三方认证,能够为用户提供安全可靠的ERP解决方案。简道云采用先进的加密技术和严格的权限管理,确保数据的机密性和完整性。通过简道云,用户可以轻松管理和保护企业数据,提升ERP系统的安全性。更多详情请访问简道云官网: https://s.fanruan.com/lxuj6;
通过以上多方面的安全措施,企业可以有效提升ERP系统的安全性,保护敏感数据,防止安全漏洞和攻击风险。
相关问答FAQs:
1. 什么是ERP软件,为什么安全性对它如此重要?
ERP(企业资源规划)软件是企业管理的核心工具,负责整合和管理公司各个部门的资源和信息,包括财务、供应链、生产、项目管理等。由于ERP软件处理大量敏感数据,如财务报表、客户信息和商业机密,因此其安全性至关重要。一旦数据泄露或遭到攻击,可能会导致重大的经济损失和信誉损害。因此,选择一个安全可靠的ERP软件是企业管理者必须考虑的关键因素。
2. 如何评估ERP软件的安全性?
评估ERP软件的安全性时,可以从多个方面进行考量。首先,查看软件提供商的安全认证和合规性,比如ISO 27001、GDPR等标准。其次,了解其数据加密技术,确保数据在传输和存储过程中都经过加密处理。此外,审查软件的访问控制机制,确保只有授权用户可以访问敏感数据。最后,关注软件的更新和维护频率,定期的安全更新能有效防止潜在的安全漏洞。
3. 企业如何提高ERP软件的安全性?
企业可以采取多种措施来提高ERP软件的安全性。首先,实施多因素身份验证,增加用户登录的安全性。其次,定期进行安全审计,及时发现并修复系统漏洞。同时,员工培训也是不可忽视的一环,提升员工的安全意识,避免因人为失误导致的数据泄露。此外,企业还应考虑使用防火墙和入侵检测系统,以增强网络安全防护。最后,选择云服务时,应优先考虑提供高安全保障的云服务商,确保数据存储的安全性。
推荐100+企业管理系统模板免费使用>>>无需下载,在线安装:
地址: https://s.fanruan.com/7wtn5;













 《零代码开发知识图谱》
 《零代码
新动能》案例集
 《企业零代码系统搭建指南》